- 5 بهترین کارگزاران و سیستم عامل فارکس با جایزه خوش آمدید در مقایسه
- برای شماره شناسایی کارفرما (EIN) بصورت آنلاین اقدام کنید
- سکه های نادر دیوانگی تغذیه ایجاد می کنند
- آینده شرکت خود را در استراتژی های کوتاه مدت هدر ندهید
- راهنمای بازپرداخت مالیات بر ارزش افزوده برای بازدیدکنندگان اتحادیه اروپا
- Metatrader 5 کارگزاران فارکس
- موسسه خیریه Binance 1000 دانشمند آفریقایی را با همکاری UTIVA اعلام کرد
- آیا Litecoin به 10،000 دلار خواهد رسید؟پیش بینی قیمت Litecoin 2023 ، 2025 و 2030
- عملکرد مدل های مختلف در پیش بینی قیمت سنگ آهن در زمان جهش قیمت کالا
- سرمایه گذاران سیاه و لاتین با ایمان به رمزنگاری مبارزه می کنند
آخرین مطالب
امکانات وب


مجله متخصصان حرفه ای شغلی در زمینه ضد پولشویی

کارتهای بدهی پیش پرداخت برای نوجوانان: هدف برای کلاهبرداران آنلاین

سیاست شهر کوچک ، سرقت های بزرگ

جوایز ACAMS: برجسته کردن تمایز حرفه ای و شایستگی

الویس و مثلث کلاهبرداری

کنفرانس 2022 ACAMS لاس وگاس: کارشناسان AFC تجربه خود را به اشتراک می گذارند

قصابی خوک: "فوق العاده کلاهبرداری"
ایجاد شکاف بین ارزیابی ریسک و نظارت بر معامله
19 سپتامبر 2017
ارزیابی ریسک پولشویی/تأمین مالی تروریستی (ML/TF) ، سنگ بنای یک برنامه انطباق سالم است. با اعتماد به نفس بیشتر به سیستم های نظارت بر معاملات خودکار ، مهمتر از همیشه این است که اطمینان حاصل شود که برنامه نظارت بر معامله شما به درستی پیکربندی شده و با مشخصات ریسک ML/TF موسسه شما مطابقت دارد.
در تاریخ 30 ژوئن سال 2016 ، وزارت خدمات مالی نیویورک (NYDFS) قانون نهایی قسمت 504 را صادر کرد که به افسران ارشد یا هیئت مدیره نیاز دارد تا اثربخشی ضد پولشویی (AML) و معامله دارایی های خارجی (OFAC) را تأیید کنند. برنامه های نظارت و فیلتر. 1 قانون نهایی به این نتیجه می رسد که برنامه نظارت بر معاملات یک موسسه باید به طور منطقی بر اساس ارزیابی ریسک موسسه طراحی شود و به طور مناسب با خطرات BSA/AML/OFAC با مشاغل ، محصولات ، خدمات و مشتریان/همتایان موسسه مطابقت داشته باشد.
در حالی که انجام ارزیابی ریسک ML/TF یک روش جدید نیست ، اولین بار است که ارزیابی ریسک ML/TF یک الزام کتبی برای موسسات تنظیم شده با NYDFS است. در این مقاله بهترین شیوه ها برای پل زدن خطرات شناسایی شده ML/TF به برنامه نظارت بر معامله شما ارائه می شود.
شناسایی خطرات ML/TF در موسسه شما
هیئت مدیره و مدیریت اشتها ریسک را تعیین کرده و وظیفه ایجاد فرهنگ انطباق را برای اطمینان از پایبندی کارکنان به برنامه انطباق موسسه مالی دارند. ارزیابی ریسک قوی به موسسه مالی شما کمک می کند تا سریع و به طور دقیق خطرات را شناسایی کرده و کنترل های مناسب را برای کاهش ریسک یا شناسایی خطرات غیرقابل قبول برای جلوگیری از آن اعمال کند. ارزیابی ریسک صحیح رویدادهای بالقوه ای را که ممکن است بر اهداف انطباق تأثیر بگذارد ، شناسایی می کند و باید ترکیبی از روشهای ارزیابی کیفی و کمی ارزیابی ریسک را به کار گیرد. ارزیابی ریسک باید به منظور سیاست رانندگی ، رویه ها ، کنترل ها و آزمایش های مستقل مورد استفاده قرار گیرد.
فرایند ارزیابی ریسک چهار مرحله اصلی دارد:
- خطرات ذاتی ML/TF را شناسایی کنید
- کنترل های کاهش دهنده را تجزیه و تحلیل کنید
- خطر باقیمانده را ارزیابی کنید
- جهت خطر را تعیین کنید
ترکیب یک پایگاه داده کامل مشتری و معاملات اولین قدم برای درک اینکه خطرات ML/TF در موسسه شما قرار دارد
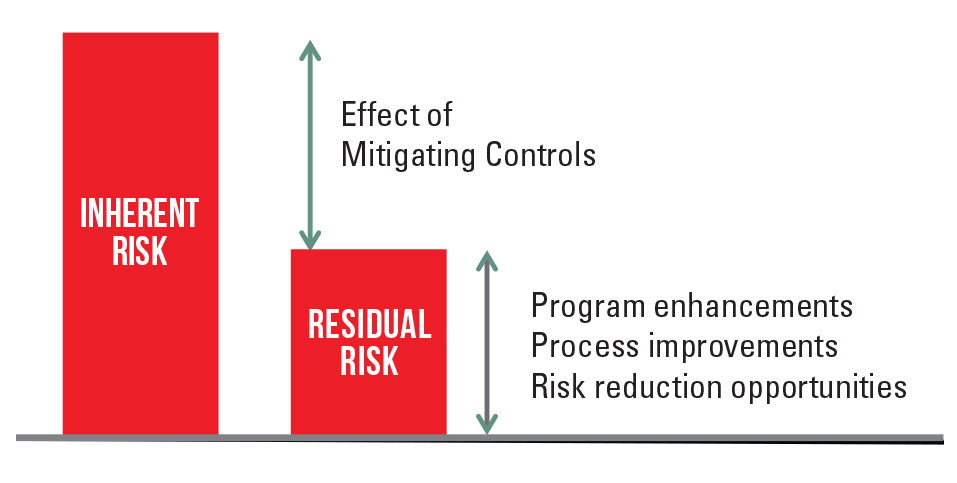
ریسک ذاتی ریسکی است که بدون در نظر گرفتن کنترل های کاهش دهنده وجود دارد. طبق دفترچه راهنمای آزمون BSA/AML شورای آزمون مؤسسات مالی فدرال (FFIEC) ، 2 ارزیابی ریسک باید شامل ارزیابی محصولات ، خدمات ، مشتریان ، اشخاص ، معاملات و مکان های جغرافیایی موسسه مالی باشد. ارزیابی ریسک صحیح باید شامل جمع آوری داده های مربوط به مشتری و معامله و مصاحبه های رهبران خط تجارت باشد. ترکیب یک پایگاه داده کامل مشتری و معامله ، اولین قدم برای درک اینکه خطرات ML/TF در موسسه شما قرار دارد ، است. بهترین کار این است که حداقل دو سال داده های مشتری و معامله را در پایگاه داده خود بگنجانید زیرا این امر به شناسایی روندهای بالقوه مورد استفاده برای تعیین جهت ریسک کمک می کند.
فرایند مصاحبه برای به دست آوردن ارزیابی ریسک متناسب و مؤثر ضروری است و می تواند در ارائه ارزیابی کیفی از داده های مشتری و معامله کمک کند. فرایند مصاحبه می تواند خطرات ML/TF را که قبلاً مشخص نشده بودند شناسایی کند و می تواند به ایجاد خط ارتباطی بین هر خط تجاری و بخش انطباق کمک کند. علاوه بر این ، فرایند مصاحبه می تواند با شکستن سیلوهای یک موسسه مالی سنتی با تشویق به اشتراک گذاری اطلاعات و بررسی خطرات ML/TF در سراسر موسسه مالی ، به ارتقاء فرهنگ انطباق کمک کند.
برای هر ریسک ML/TF که در طی فرآیند ارزیابی ریسک مشخص شده است ، مهم است که از سیاست ها و رویه های موسسه استفاده کنید تا اطمینان حاصل شود که بیانیه ها و کنترل های خط مشی وجود دارد تا ریسک ML/TF را کاهش دهد. این به مؤسسات مالی کمک می کند تا تعیین کنند که آیا شکاف بالقوه در سیاست و رویه ها و نظارت مداوم بر ریسک خاص ML/TF وجود دارد.
نحوه ایجاد یک روش ارزیابی ریسک برای ارزیابی ریسک ML/TF
یکی از بزرگترین کاستی ها با ارزیابی ریسک ML/TF عدم وجود روش ارزیابی ریسک به خوبی تعریف شده است. فرایند ارزیابی ریسک باید از یک روش تعریف شده تعریف شده پیروی کند ، که باید در گزارش ارزیابی ریسک شما و اسناد پشتیبانی کاملاً توصیف شود. روش ارزیابی ریسک باید ارائه دهد: 1) اندازه گیری خطرات ذاتی حسابداری برای اصول تأثیر و احتمال. 2) ارزیابی اثربخشی کنترل های کاهش دهنده. 3) ارزیابی خطرات باقیمانده که پس از در نظر گرفتن کنترل های کاهش دهنده وجود دارد. 4) تعیین جهت خطر برای هر خطر ؛و 5) فرایندی برای تعیین رتبه کلی ریسک ذاتی و باقیمانده موسسه.
علاوه بر این ، ارزیابی ریسک باید خطرات جدید و در حال ظهور را در صنعت داشته باشد مانند Fincen Guidance Fin-2016-A005 در مورد جرم با قابلیت سایبری و نحوه مستند سازی ریسک سایبری بر مشخصات ریسک ML/TF یک موسسه مالی. یادآوری این نکته حائز اهمیت است که ارزیابی ریسک باید برای هر موسسه تنظیم شود و امکان استفاده از دانش تخصصی/داوری حرفه ای توسط افسر انطباق را فراهم کند. عامل داوری حرفه ای می تواند بازتاب دقیقی از مشخصات ریسک موسسه مالی را بر اساس دانش پیچیده ای که توسط افسر انطباق و/یا ذینفعان برگزار می شود ، فراهم کند.
در حالی که ارزیابی ریسک به طور معمول به صورت سالانه انجام می شود ، اغلب فراموش می شود که هنگام وقوع "یک رویداد بزرگ" نیز باید به روز شود. یک رویداد بزرگ به طور کلی به این ترتیب تعبیر می شود: 1) یک ادغام یا کسب. 2) رشد نمایی در یک منطقه جدید بازار ؛3) معرفی یک محصول یا خدمات جدید ؛و 4) تغییرات چشمگیر در محیط نظارتی که بر موسسه مالی تأثیر می گذارد. توصیه می شود که هر موسسه مالی در سیاست موسسه خود تعریف کند که چه چیزی ممکن است نیاز به ارزیابی ریسک محور داشته باشد. علاوه بر این ، توجه به این نکته حائز اهمیت است که ارزیابی ریسک تکمیلی و/یا ارزیابی ریسک کوچک می تواند به جای یک ارزیابی ریسک کامل در هنگام وقوع یک رویداد بزرگ انجام شود. عدم داشتن یک روش کاملاً تعریف شده متناسب با موسسه مالی که شامل روندهای اخیر و/یا راهنمایی نظارتی نیز می شود ، می تواند مؤسسه مالی را در معرض نظارت ناخواسته از حسابرسان مستقل و/یا تنظیم کننده قرار دهد.
ریسک ML/TF خود را با برنامه نظارت بر معامله خود تراز کنید
در طول 18 ماه گذشته، یکی از رایج ترین حوزه هایی که در بررسی AML مورد انتقاد قرار گرفته است، مفهوم مدیریت ریسک مدل صحیح و ارزیابی های ناکافی ریسک در سطح سازمانی است. آژانس های نظارتی منابع و توجه خود را به ارزیابی نحوه تنظیم نظارت خودکار تراکنش ها و برنامه های مدیریت مشتریان پرخطر توسط موسسات معطوف کرده اند.
مؤسسات مالی برای شناسایی فعالیت های مشکوک بالقوه به شدت به سیستم های خودکار متکی هستند، اما با سطوح بالایی از موارد مثبت کاذب غرق شده اند، که زمان و منابع را از خطرات ML/TF که نیاز به بیشترین توجه دارد، گرفته است. سناریوهایی که اساساً بر اساس ملاحظات کمی و قضاوتی استوار است باید با مشخصات ریسک ML/TF خاص موسسه تنظیم شوند.
استحکام مفهومی پایه ای برای راه اندازی یک مدل نظارت بر تراکنش خودکار متناسب با نمایه ریسک ML/TF موسسه شما است. استحکام مفهومی شامل ارزیابی کیفیت طراحی و ساخت مدل و همچنین بررسی مستندات و شواهد تجربی حامی روش های مورد استفاده و متغیرهای انتخاب شده برای مدل است. 3 در راه اندازی سیستم نظارت بر تراکنش، باید اطمینان حاصل کنید که قضاوت اعمال شده در طراحی و ساخت مدل به خوبی آگاهانه، با دقت در نظر گرفته شده و با تحقیقات منتشر شده و با عملکرد صحیح صنعت سازگار است.
هنگام تنظیم سناریوها یا قوانین خود برای استفاده در سیستم نظارت بر تراکنش های خودکار، باید مناطقی با ریسک ذاتی ML/TF بالاتر را به سناریوها یا قوانین ترسیم کنید تا از پوشش چنین خطراتی اطمینان حاصل کنید. هنگام تعیین آستانه برای سناریوها یا قوانین خود، مهم است که سطحی از تجزیه و تحلیل آماری از درصد پوشش (به عنوان مثال، مشتری یا تراکنش هایی که توسط این سناریو گرفته می شود) را در نظر بگیرید تا مشخص شود آیا این سناریو آن مشتریان را شناسایی می کند یا خیر./ یا معاملاتی که بالاترین ریسک را دارند. هنگام تنظیم سناریو تولید یا آستانه قوانین، مهم است که نتایج سناریوهای زیر خط را در نظر بگیرید، زیرا ممکن است فعالیت مشکوک بالقوه زیر آستانه شما وجود داشته باشد که ممکن است تضمین کند آستانه سناریو کاهش می یابد تا شامل فعالیت های مشکوک شود. شناسایی نشده اند
علاوه بر این ، شما باید تجربه فعالیت مشکوک تاریخی را در موسسه مالی خود در نظر بگیرید. همچنین ، مهم است که به یاد داشته باشید که تمام سناریوها و تنظیمات باید قبل از انتقال آنها به تولید در یک محیط "آزمایش" بررسی شوند تا اطمینان حاصل شود که سناریوها به صورت طراحی شده کار می کنند.
هنگامی که سناریو یا قوانین نظارت بر معامله خود را اجرا کردید ، حفظ شاخص های کلیدی عملکرد (KPI) ، مانند هشدار به درصد درخواست اطلاعات ، هشدار نسبت به درصد تحقیق و هشدار نسبت به درصد گزارش فعالیت مشکوک ، مهم است ، زیرا این امر به شما کمک می کند. مؤسسه در تعیین اثربخشی هر سناریو یا حاکمیت به صورت مداوم.
برخی از مشکلات رایج که ممکن است هنگام بررسی سیستم های نظارت خودکار رخ دهد عبارتند از:
- مستندات مدل نادرست یا ناقص
- خطرات ML جدید برای موسسه بخشی از مدل نظارت بر معامله محسوب نمی شود
- هشدارهای نادرست به مشخصات ریسک ML/TF (یعنی تمرکز سناریوها یا قوانین مربوط به مناطقی است که به عنوان ریسک کم برای موسسه شناخته می شوند)
- هشدارهای صلاحیت پرخطر همه کشورهایی را که با هشدارها یا سناریوهای معامله و زائد درگیر هستند ، در نظر نمی گیرند (یعنی ، چندین بار به همان فعالیت نگاه می کنیم)
موسسات مالی باید به دنبال فرصت هایی برای نظارت بر فعالیت تراکنش توسط گروه بندی همسالان مشتری باشند. این امر باعث می شود یک رویکرد نظارت بر معاملات متناسب تر باشد و به یک موسسه اجازه می دهد تا مشتریان را در برابر همسالان خود محک و مشخص کند و افراد خارج از کشور را که ممکن است خطر ML/TF را برای موسسه افزایش دهد ، شناسایی کند.
در آینده نزدیک ، حداقل ، مؤسسات باید در نظر بگیرند که یک کمیته حاکمیت الگوی مسئول نظارت بر مدل موسسه ، برنامه مدیریت ریسک را در نظر بگیرند. موسسه مالی شما باید یک موجودی مدل AML را انجام دهد که تمام سیستم های مورد استفاده برای نظارت بر خطرات ML/TF در موسسه را مستند می کند. کمیته حاکمیت مدل باید فرکانس هرگونه تلاش کالیبراسیون و اعتبار سنجی را تعیین و مستند کند.
ارزیابی ریسک گسترده در سطح شرکت ، کلید اصلی ایجاد شکاف برای شناسایی و نظارت بر ریسک های ML/TF در موسسه مالی شما است.
به طور خلاصه ، یک ارزیابی ریسک در سراسر شرکت ، کلید اصلی ایجاد شکاف برای شناسایی و نظارت بر ریسک های ML/TF در موسسه مالی شما است. با تنظیم برنامه انطباق خود به روشی متناسب با مشخصات ریسک ML/TF موسسه ، می توانید توجه و منابع خود را بر روی مناطقی که بالاترین ریسک را برای موسسه مالی شما ارائه می دهند ، متمرکز کنید.
جیسون کرلینز ، کام ، مدیر ، کافمن روسین ، میامی ، فلوریدا ، ایالات متحده ، jchorlins@kaufmanrossin.com
کسب درآمد از بیت کوین...
ما را در سایت کسب درآمد از بیت کوین دنبال می کنید
برچسب :
نویسنده : ماهور الوند
بازدید : <-PostHit->
آرشیو مطالب
خبرنامه
